
一觉醒来钱没了,这是一种怎样的体验?
http://www.moremorewin.net/imgserver/imgs/2019/02/28/2d3112efdfea2cb8c9cb225266dad84c.5
故事还要从一家名为Coinomi的加密钱包说起。公开资料显示,Coinomi成立于2014年,拥有数百万活跃用户,而且也是目前Android上使用较为广泛的加密钱包之一。
只不过,近日Reddit论坛网友“u/warith77”发文称,Coinomi多币种钱包的漏洞导致与第三方服务器共享纯文本密码,其价值6到7万美元的加密货币被盗。 而且,他不是唯一一个受害者。
http://www.moremorewin.net/imgserver/imgs/2019/02/28/15e8ba3fe110cf0c1293f3e35ab2fb5b.5
http://www.moremorewin.net/imgserver/imgs/2019/02/28/a4004a93d423f94bc464f759c693d2c4.5
http://www.moremorewin.net/imgserver/imgs/2019/02/28/0c435ea2223c44f690ac1691217225c8.5
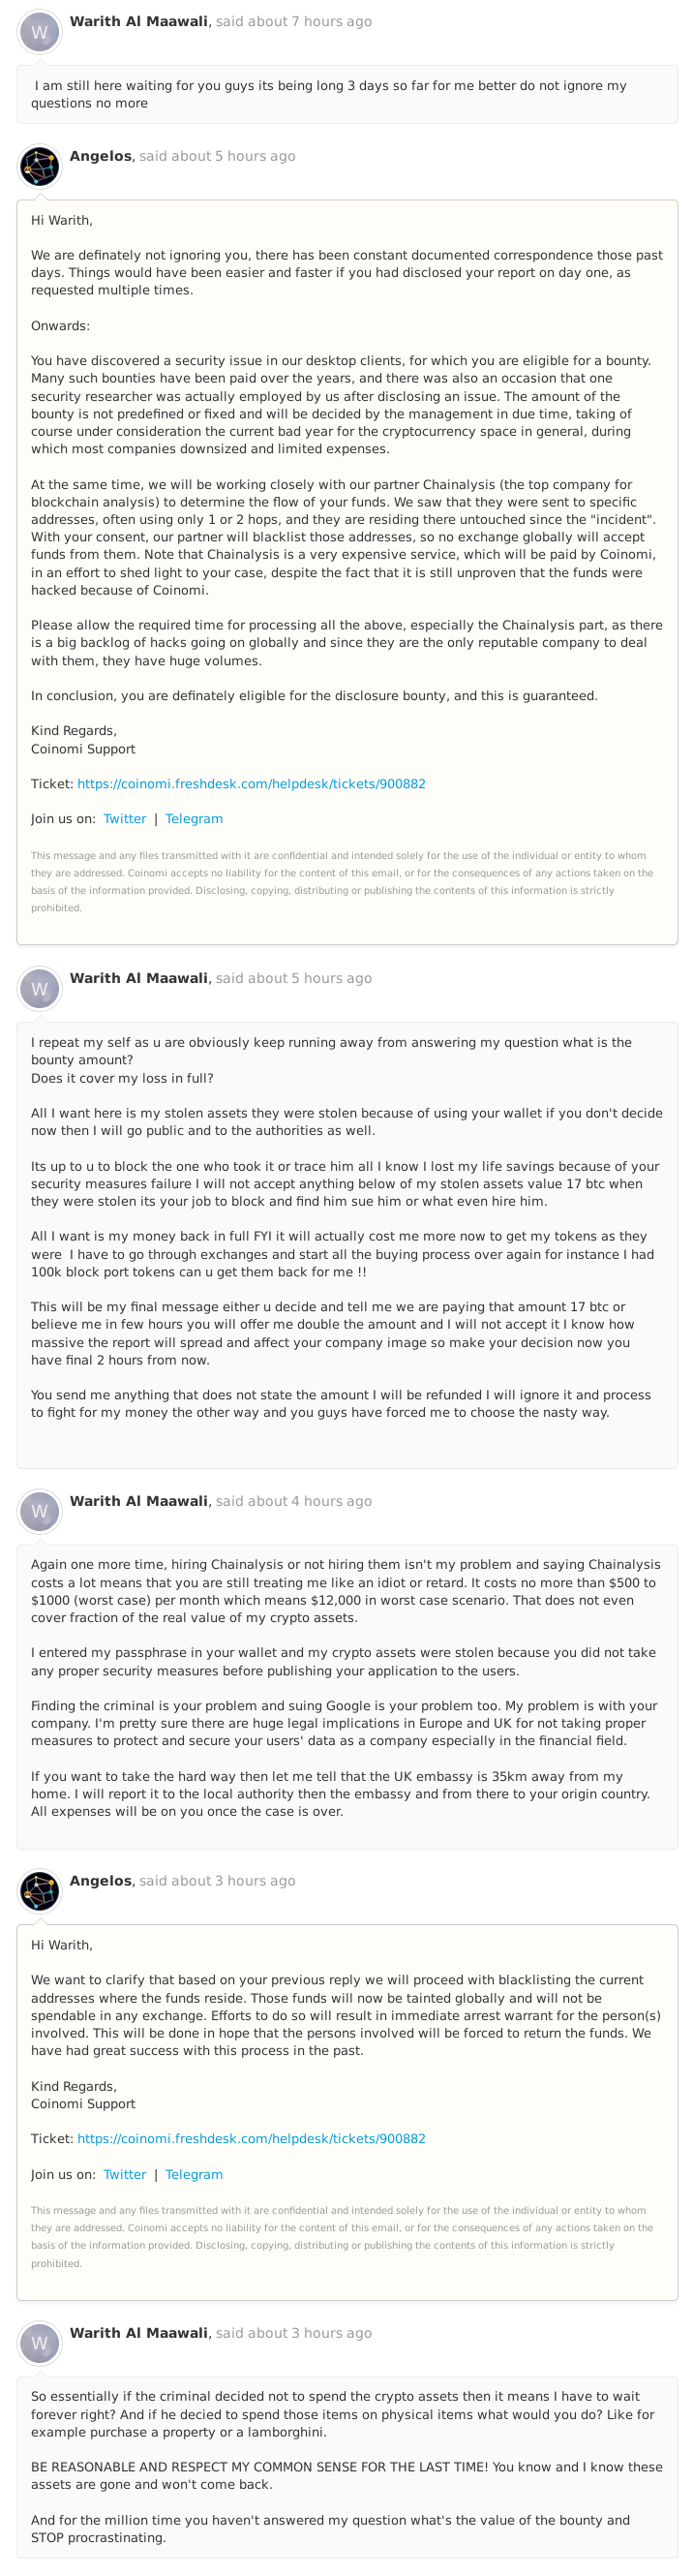
事情愈演愈烈,不少网友在论坛上开始对Coinomi一方展开声讨。
http://www.moremorewin.net/imgserver/imgs/2019/02/28/c51c71282669b4e1ef80097a968876c8.5
http://www.moremorewin.net/imgserver/imgs/2019/02/28/8079c09cdf9e6508265a9edc2eaa5f5c.5
Coinomi
自证清白:自己也被勒索了17个BTC
但没过多久,事情突然出现了逆转。
今天中午,Coinomi发布官方声明,
不仅第一时间修复了漏洞,而且还概述了该事件的来龙去脉,并坦言自己在事故处理期间曾被要求支付17个BTC的赎金。

Coinomi方面称,在接到Warith al-Maawali(即前文出现的“u/warith77”)的反馈后,立即将此请求标记为高优先级,并着手调查。
但调查过程中,工程师们发现,这并非是源代码的bug,而是桌面钱包中使用的插件中的一个错误的配置选项,并在6天前由jxBrowser插件团队修复。并非该用户口中所称的由于桌面钱包内置的拼写检查功能导致的的漏洞。
除此之外,Coinomi方面还表示,双方在沟通过程中,
Warith al-Maawali多次拒绝透露他的调查结果,并一直威胁说,如果不立即支付17个BTC的赎金,就要将这些公之于众……
故事说到这,想必大家都明白了,只是目前双方各执一词,谁对谁错暂时无法定论。
小葱对此采访了安全公司“ 降维安全实验室”,对方对此前的失窃原因解释称,
在用户配置Coinomi钱包期间,当用户输入密码时,Coinomi应用程序会抓取用户在密码文本框中的输入,然后将其以明文形式静默发送到谷歌的拼写检查服务,如果此过程遭受中间人攻击,攻击者可以记录密码并窃取钱包内的数字资产。
Coinomi由来已久的安全问题
来自imToken(全球市场最大的以太坊钱包之一)的Philipp Seifert对Coinomi的处理持批评态度,其表示,“Coinomi的缺点不仅在于它的漏洞,还在于其显然没有对丢失大量BTC的用户做出反应...”

其实,早在一年前,Coinomi就被指存在安全隐患。
当时,Reddit网友发文称,Coinomi 在2018年从开源变为封闭源项目。

也就是说,自去年以来,该钱包的代码库不再与公众共享,也不允许开源社区审查代码库并发现潜在的错误或漏洞。这似乎为此次的被盗事件埋下诱因。
据报道,有投资者分析,无论是谁获得泄露的私钥,都可以用它来窃取价值6万到7万美元(按当前市场价格计算)的加密货币。
不过,据Finance magnates报道,Coinomi据称会将被盗资产报告给Chainalysis,因此这些资金将被列入黑名单,也不会被任何交易所接受。但这一说法并未获得Coinomi的认可。
评论 (0)