
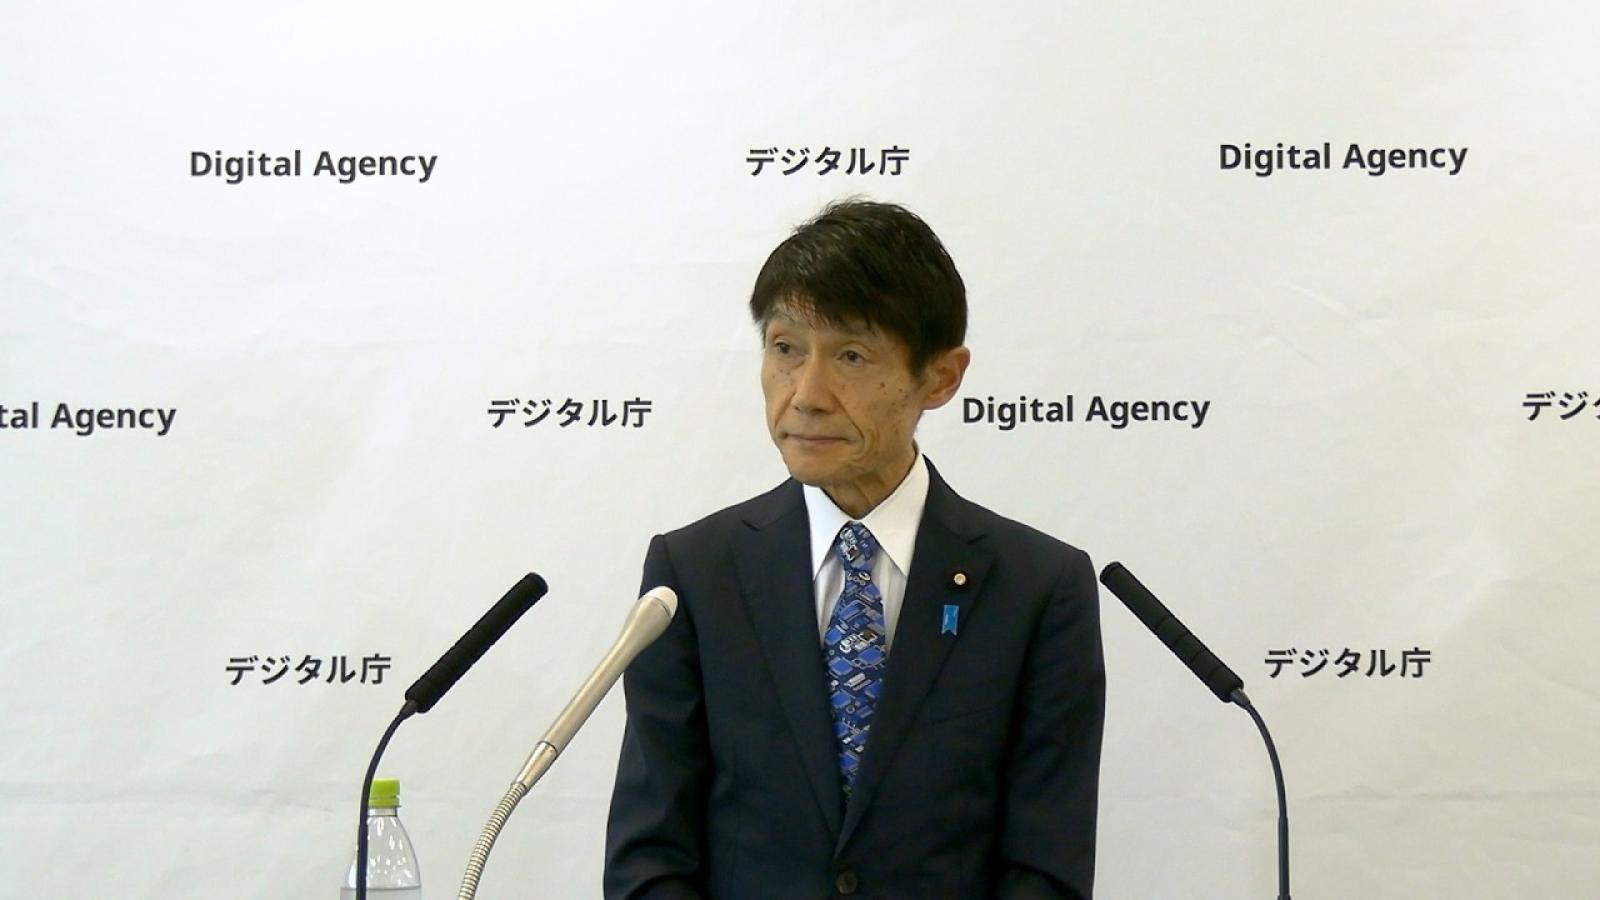
吃燒肉加入的會員、租共享汽車上傳的駕照,都成了日本這波個資外洩事件的受害資料。燒肉連鎖「燒肉King」(焼肉きんぐ)10月5日公布,官方App有1078萬8963筆會員資料外洩;一週前,Times Car也確認約660萬個帳號的資料遭第三方取得,其中約160萬個帳號涉及駕照等身分文件圖片。 面對接連發生的事故,日本數位大臣古川俊治10月6日呼籲民眾抱持「自己的資料自己保護」的意識,卻引起部分日本網友反彈。日媒引述的批評集中在一個問題:資料交給企業之後,企業的系統被駭,消費者究竟要怎麼保護? 企業都守不住,個人要怎麼守? 《女性自身》10月7日報導,古川的發言在X等社群平台引起批評。有人質疑,資料是因為企業遭到不當存取而外洩,個人能採取什麼對策;也有人反問:「是使用服務的國民有錯嗎?」 《週刊女性PRIME》同日也引述網友質疑,連企業都守不住,個人如何守得住,「國家不保護嗎?」另有留言指出,即使把大臣建議的措施全部做完,也無法阻止企業系統遭到入侵。 依數位廳公布的完整會見紀錄,古川當時提醒,外洩資料可能被用來冒名、不當匯款或詐騙,因此要求民眾不要重複使用密碼、啟用多因素驗證,並提防可疑郵件與簡訊。他也要求企業落實基本安全措施,表示政府將以國家網路統括室為中心,與相關部會及受害企業合作應對。這些個人防護建議,主要針對資料外洩後的二次傷害。 今年規模最大的KDDI案,讓這些建議的限制更清楚。依個人情報保護委員會8月19日公布的文件,KDDI提供給網路服務業者的郵件系統遭入侵,認證資料外洩的有1223萬1954人。其中761萬6173人的密碼在系統裡以明文保存,竊取者可以直接閱覽信箱內容。 涉及的六家業者包括BIGLOBE、Nifty及J:COM。用戶向不同公司申辦服務,背後卻共用KDDI的郵件系統。KDDI說明,攻擊利用的是第三方軟體中未知的漏洞,部分業者從5月16日起就遭到不當存取,KDDI到6月17日才確認。 個情委認定KDDI的技術性安全管理措施有缺失,對KDDI做出行政指導。密碼以明文保存,則是出在部分網路業者那一端,這些業者也一併受到指導。使用者把密碼設得再複雜,只要業者存的是明文,資料被偷的當下就直接可讀。大臣要民眾不重複使用密碼,防的是外洩之後被拿去登入其他服務,外洩本身擋不住。 Times退會會員也受害,駕照圖片保存7年 Times事件則讓個人自保的限制更加具體:有些受害者早已退會,資料卻仍留在企業系統裡。Times Mobility於9月28日公布,約660萬個帳號的外洩對象,包括現有會員、已退會會員,以及提出申請卻沒有完成入會手續的人。依公司說明,退會會員中受影響的,是2019年9月底以後退會的人。 9月29日的第3報進一步確認,約160萬個帳號涉及身分文件圖片,種類包括駕照、現住所證明、學生證及家庭確認文件,各人外洩的內容不同。 東京澀谷本町巷弄裡的Times停車場招牌。Times停車場與共享汽車Times Car同屬Park24集團。(溫芳瑜攝) 為什麼退會後,駕照還留在系統裡?Times在截至10月6日更新的官方FAQ中說明,姓名、地址與生日依稅法等規定保存7年;駕照資訊及圖片則為了防止冒名、處理詢問而保存7年。兩者的保存理由不同,公司並未將駕照圖片保存7年說成稅法要求。 同樣是防冒名,業界也有不同做法。依日經報導,同業有公司在完成身分確認後,就立刻刪除駕照圖片。Times則是把完整圖片留到會員退會後7年。 身分文件圖片外洩,可能增加遭冒名申請或結合其他資料進行詐騙的風險。不過,不能把它理解成拿到一張照片就能通過所有金融機構的身分驗證。Times在FAQ說明,相關驗證還可能包含容貌比對或本人帳戶確認等程序,但無法完全排除第三方結合其他手段進行不法行為。 千萬筆級外洩,過去14年3起、今年已3起 日本大型企業徵信公司東京商工Research10月7日公布統計,形容今年的大規模外洩是「異常事態」。這份統計自2012年起,追蹤上市企業及其子公司自行公布的個資外洩與遺失事故。 截至2026年10月5日,涉及100萬筆以上資料的事故已有10起,超過2025年全年的6起。規模達1000萬筆以上的事件,在2012年至2025年的14年間共發生3次,今年尚未結束就已經發生3次。這裡統計的是資料筆數與事故,不能直接相加成不重複的受害人數。 燒肉King這次幾乎所有App登錄資料都受到影響。外洩內容包括會員編號、App登錄姓名、電子郵件及電話號碼。密碼、生日、性別、郵遞區號,以及含點數的店舖使用紀錄未外洩,公司也未保存信用卡等支付資料。依TSR統計,今年規模最大的則是前述KDDI的郵件系統。 日本主管機關警告:不必要資料未刪,讓災情更嚴重 在大臣呼籲民眾自保的隔天,個情委10月7日向企業發布警示,特別列出「不再需要的個人資料」應及時消去。委員會指出,已經出現因為未落實這項工作,讓外洩事件更加嚴重的案例,要求業者連同法令依據,重新確認保存資料的必要性。公告並未點名Times。 日本《個人情報保護法》第22條,確實把不再需要使用的資料及時消去訂為「努力義務」。但企業對個資的責任並不止於此:第23條要求採取必要且適當的安全管理措施;第35條也讓當事人在符合條件時,可以要求停止使用或消去資料。 台灣《個人資料保護法》第11條第3項則明訂,蒐集的特定目的消失或期限屆滿時,應主動或依當事人請求,刪除、停止處理或利用資料。不過,執行業務所必須或經當事人書面同意等情形有例外,施行細則也將法令或契約約定保存期限列入業務必要的情況。 因此,退會不代表所有資料都會立刻刪除,提出刪除請求也不一定能讓業者清除全部資料。消費者可以進一步詢問:退會後還保留哪些資料、保存多久、依據是什麼,以及哪些資料可以刪除。 會員可以退出服務,企業保存資料的時間卻可能再延續多年。對這些已經離開的使用者來說,除了留意後續詐騙,他們還需要知道:當年交出去的資料,現在究竟由誰保管,又會留到什麼時候。
评论 (0)